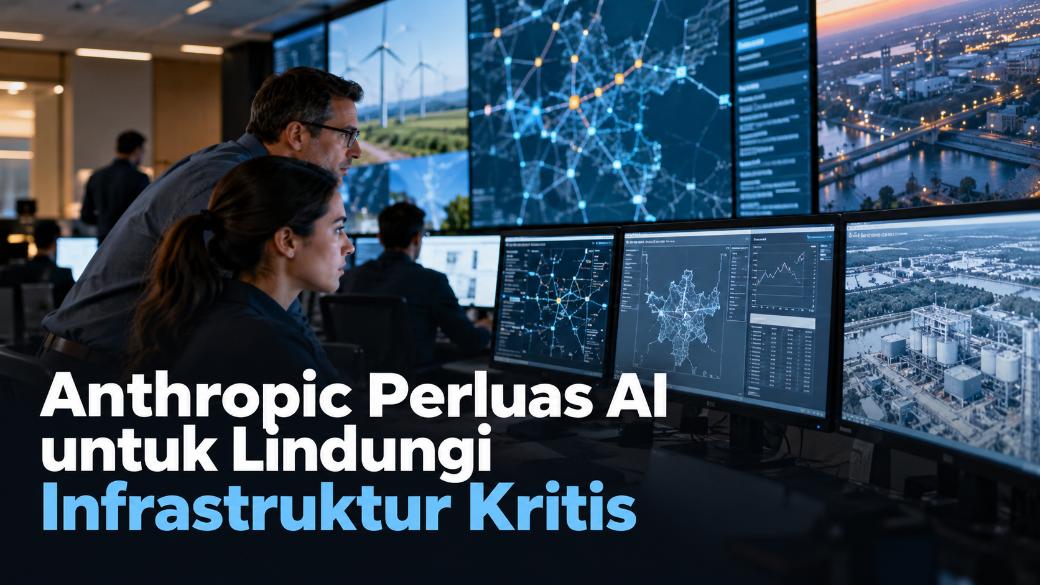
AI Hari Ini mencatat penggunaan AI untuk keamanan siber memasuki tahap baru setelah Anthropic meluncurkan Cyber Mission pada 8 Oktober 2026. Program jangka panjang tersebut diarahkan untuk membantu melindungi infrastruktur kritis serta proyek perangkat lunak open source menggunakan kemampuan model AI terbaru perusahaan.
Langkah ini berbeda dari perluasan Cyber Verification Program yang sebelumnya sudah diumumkan perusahaan.
Cyber Mission tidak hanya memberikan akses kemampuan model kepada profesional keamanan.
Anthropic juga membawa engineer langsung ke organisasi tertentu dan meluncurkan layanan pemindaian gratis untuk proyek open source.
Melalui pengumuman resmi Anthropic, perusahaan membagi fokus awal ke dua bidang besar: critical infrastructure dan open-source software.
AI untuk Keamanan Siber Kini Menyasar Infrastruktur Fisik
Ketika orang mendengar cybersecurity, bayangannya sering berhenti pada website atau komputer.
Padahal banyak sistem fisik juga bergantung pada software.
Jaringan listrik memiliki sistem kontrol.
Instalasi air memakai teknologi operasional.
Transportasi juga menggunakan perangkat digital.
Jika sistem tersebut terganggu, dampaknya tidak hanya berupa data hilang.
Layanan masyarakat dapat ikut berhenti.
Karena itu, infrastruktur kritis menjadi salah satu target utama Cyber Mission.
Critical Infrastructure Defense Program Diluncurkan
Anthropic memperkenalkan Critical Infrastructure Defense Program atau CIDP.
Program ini menyediakan model frontier, dukungan engineer di lokasi, serta penelitian ancaman kepada organisasi yang melindungi sistem penting.
Fokus awalnya mencakup jaringan listrik.
Sistem air.
Transportasi.
Sistem pemerintahan juga masuk dalam cakupan.
Pendekatan ini menarik karena AI tidak hanya diberikan sebagai produk software.
Engineer Anthropic ikut membantu penerapan.
Hal tersebut diperlukan karena infrastruktur kritis memiliki sistem yang sangat spesifik.
Teknologi Lama Masih Banyak Dipakai
Salah satu masalah di sektor infrastruktur adalah usia perangkat.
Sebagian teknologi operasional dibuat puluhan tahun lalu.
Sistem tersebut awalnya tidak dirancang untuk terhubung ke internet.
Ketika konektivitas ditambahkan, permukaan serangan ikut bertambah.
Mengganti semua perangkat sekaligus sangat mahal.
Operator juga tidak dapat mematikan layanan hanya untuk melakukan upgrade.
AI berpotensi membantu memetakan kelemahan lebih cepat.
Namun perbaikannya tetap membutuhkan perencanaan manusia.
Anthropic Juga Meluncurkan OSS Scanner
Bagian kedua Cyber Mission menyasar open-source software.
Anthropic meluncurkan OSS Scanner.
Layanan ini memberikan pemindaian keamanan gratis secara berkala kepada proyek open source yang ikut program.
Open source menjadi fondasi banyak software modern.
Sebuah aplikasi dapat menggunakan puluhan atau ratusan library.
Masalah keamanan di satu library dapat memengaruhi banyak produk.
Karena itu, memperbaiki kerentanan open source memberi dampak luas.
Mengapa Proyek Open Source Membutuhkan Bantuan?
Tidak semua proyek populer memiliki tim besar.
Sebagian dikelola satu atau dua maintainer.
Mereka harus menangani fitur.
Bug.
Dokumentasi.
Permintaan komunitas.
Keamanan akhirnya menjadi beban tambahan.
AI dapat membantu membaca basis kode dalam jumlah besar.
Sistem dapat mencari pola yang mencurigakan.
Temuan kemudian dikirim kepada maintainer.
Namun laporan AI tetap perlu diverifikasi.
False Positive Masih Menjadi Masalah
Pemindaian otomatis punya kelemahan.
Model dapat menganggap kode aman sebagai kerentanan.
Ini disebut false positive.
Jika jumlah laporan terlalu banyak, maintainer justru kewalahan.
Masalah tersebut sudah terjadi di komunitas open source.
Beberapa developer mengeluhkan laporan bug hasil AI yang kualitasnya rendah.
Karena itu, kecepatan tidak cukup.
Sistem harus mampu memberikan temuan yang relevan.
Anthropic menyatakan OSS Scanner menggunakan model terkuat perusahaan, tetapi laporan masih dibuat AI tanpa tinjauan manusia untuk setiap kasus.
Project Glasswing Menjadi Fondasi Sebelumnya
Cyber Mission tidak muncul dari nol.
Anthropic sebelumnya menjalankan Project Glasswing.
Program tersebut melibatkan banyak organisasi teknologi.
Dalam periode April hingga Juli 2026, mitra Glasswing menemukan sedikitnya 129.000 kerentanan software yang sudah diverifikasi.
Lebih dari 33.000 dikategorikan critical atau high severity.
Angka tersebut menunjukkan skala persoalan.
Software modern memiliki terlalu banyak kode untuk diperiksa sepenuhnya secara manual.
AI memberi kapasitas tambahan.
AI Juga Bisa Digunakan Penyerang
Kemampuan yang membantu defender dapat digunakan oleh pihak lain.
AI bisa membaca kode.
AI dapat mencari celah.
Penyerang dapat menggunakan kemampuan sama.
Inilah sifat dual-use cybersecurity.
Anthropic mengakui masalah tersebut.
Karena itu, akses ke kemampuan cyber paling sensitif masih melalui program verifikasi.
Perusahaan membagi akses menjadi Defense, Red Team, dan Specialized.
Specialized Access Punya Persyaratan Tinggi
Tingkat Specialized ditujukan untuk organisasi yang menangani sistem safety-critical.
Misalnya jaringan listrik atau sistem penerbangan.
Organisasi harus melewati verifikasi.
Model yang sama dapat memiliki pembatas berbeda tergantung tingkat akses.
Tujuannya memberi profesional pertahanan kemampuan cukup kuat tanpa membuka fitur sensitif secara bebas.
Model publik tetap dapat membantu secure code review dan threat modeling.
Namun pekerjaan seperti exploit validation bisa mendapat pembatasan lebih kuat.
AI Tidak Menggantikan Security Engineer
AI sangat cepat membaca kode.
Namun konteks tetap menjadi masalah.
Sebuah fungsi yang terlihat berbahaya mungkin sebenarnya berada dalam sistem terisolasi.
Sebaliknya, celah kecil dapat menjadi berbahaya ketika digabungkan dengan konfigurasi lain.
Engineer manusia memahami arsitektur.
Mereka juga dapat menilai dampak operasional.
Karena itu, penggunaan paling realistis adalah AI sebagai pengganda kapasitas.
Mesin mencari.
Manusia menilai.
Infrastruktur Kritis Membutuhkan Pendekatan Berbeda
Memperbaiki aplikasi web relatif mudah dibanding sistem tenaga listrik.
Aplikasi bisa diperbarui.
Server dapat direstart.
Pada jaringan listrik, downtime dapat mengganggu jutaan orang.
Patch perlu diuji dengan hati-hati.
Sistem keselamatan harus tetap berjalan.
Hal ini membuat dukungan engineer langsung menjadi penting dalam CIDP.
AI tidak bisa hanya menemukan masalah.
Tim juga perlu menentukan cara aman memperbaikinya.
Perlombaan AI Cybersecurity Semakin Cepat
Anthropic bukan satu-satunya pemain.
Google mengembangkan model untuk menemukan kerentanan.
OpenAI juga menggunakan agent untuk riset keamanan.
Perusahaan cybersecurity tradisional memasukkan AI ke produk mereka.
Persaingan ini dapat membantu defender.
Namun penyerang mendapatkan teknologi yang sama.
Kecepatan serangan bisa meningkat.
Karena itu, pertahanan harus berkembang setidaknya secepat ancaman.
Cyber Mission Menunjukkan Kegunaan AI yang Konkret
Perdebatan AI sering berfokus pada chatbot.
Cyber Mission menunjukkan penggunaan yang lebih spesifik.
Model membaca kode.
Mencari kerentanan.
Membantu tim incident response.
Memetakan risiko sistem kritis.
Manfaatnya dapat diukur lebih jelas dibanding penggunaan AI yang hanya menghasilkan teks.
Namun tantangan keamanan juga lebih besar.
Kesalahan di chatbot mungkin menghasilkan jawaban buruk.
Kesalahan pada infrastruktur kritis dapat menimbulkan dampak fisik.
Itulah sebabnya AI untuk keamanan siber membutuhkan kombinasi kemampuan model, pembatasan akses, verifikasi manusia, dan proses operasional yang ketat.